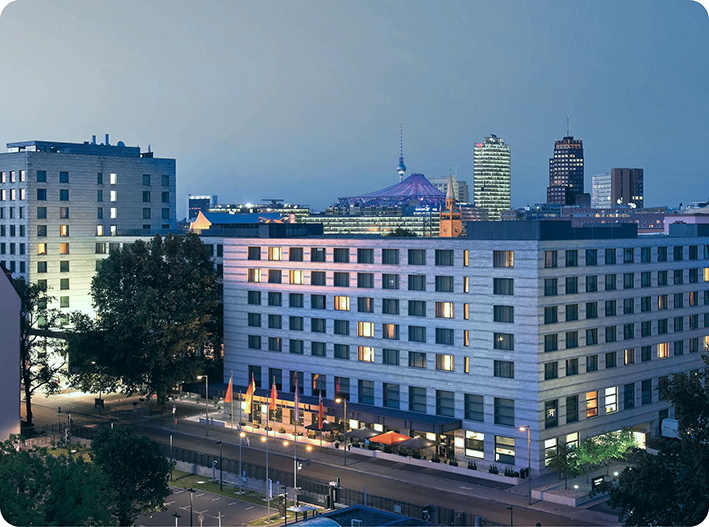
Le 1er juin 2026, La Vanguardia publiait une interview avec Richard Marko, directeur général d’ESET, réalisée dans le cadre de la ESET World 2026, la conférence annuelle de cybersécurité d’ESET tenue à Berlin les 19 et 20 mai. Lors de celle-ci, Marko résumait en une phrase l’état actuel de la cybersécurité : « Avec les capacités de l’IA, il est plus facile de l’utiliser pour attaquer que pour se défendre ». Cet avertissement, formulé par le dirigeant d’une des entreprises de cybersécurité les plus anciennes au monde, mérite d’être analysé avec soin par tout responsable IT ou dirigeant en Espagne.

Une nouvelle ère : le PDG d’ESET l’appelle ainsi et en a les raisons
Richard Marko évolue dans le secteur de la cybersécurité depuis des décennies. Il a vu défiler les virus sur disquette, les vers par courriel, le ransomware, les attaques contre la chaîne d’approvisionnement. Et désormais, il affirme sans ambiguïté que nous sommes face à un changement de paradigme.
La raison est concrète : avec les outils d’intelligence artificielle actuels, un attaquant peut concevoir des logiciels malveillants plus rapidement et plus efficacement que jamais. Non seulement cela. Selon Marko, il existe déjà des systèmes autonomes capables de se fixer un objectif et de tester différentes stratégies d’attaque jusqu’à en trouver une qui fonctionne, en s’adaptant aux obstacles rencontrés sur leur chemin.
Cela représente un bond qualitatif par rapport à toute menace précédente :
- Auparavant : un attaquant avait besoin de connaissances techniques avancées pour créer des logiciels malveillants fonctionnels. Le processus prenait des jours ou des semaines.
- Aujourd’hui : avec les outils d’IA générative, le même processus peut être réalisé en quelques heures, avec moins d’expertise technique, et produire des variantes pratiquement illimitées qui contournent les signatures connues.
L’asymétrie est brutale : l’attaquant n’a besoin que d’un succès. Le défenseur doit arrêter tous.
L’injection de prompt : quand le logiciel malveillant n’est que du texte
L’un des concepts les plus inquiétants abordés par Marko à Berlin est celui de l’injection de prompt : une nouvelle catégorie d’attaque qui exploite les modèles de langage et les agents d’IA que de plus en plus d’entreprises intègrent dans leurs flux de travail.
Contrairement aux logiciels malveillants traditionnels — code exécutable, scripts, macros —, une attaque par injection de prompt est, littéralement, du texte. Des instructions rédigées en langage naturel qui, lorsqu’elles sont lues par un système d’IA connecté à des outils professionnels (courriel, calendrier, CRM, ERP), peuvent le manipuler pour exécuter des actions non autorisées : exfiltrer des données, transférer des courriels, modifier des registres ou ouvrir des portes dérobées.
Ce qui le rend particulièrement dangereux :
- Il ne ressemble pas à un logiciel malveillant. Tout analyste peut le lire et ne pas détecter la menace.
- Il peut être rédigé dans n’importe quelle langue, y compris des langues peu courantes pour les équipes de sécurité occidentales.
- Il n’active pas les défenses traditionnelles basées sur les signatures de fichiers exécutables.
- Il se propage via des documents, des courriels, des pages web ou toute source de texte traitée par l’agent d’IA.
Pour les entreprises espagnoles qui adoptent des assistants d’IA intégrés à Microsoft 365, des CRM cloud ou des automatisations avec des agents d’IA, cette menace est réelle et croissante.
Que signifie cela pour une PME espagnole ?
L’avertissement de Marko ne s’adresse pas seulement aux grandes entreprises ou aux infrastructures critiques. Les PME constituent une cible particulièrement attractive dans ce nouveau scénario pour plusieurs raisons :
- Investissement moindre en cybersécurité : de nombreuses entreprises de 10 à 100 employés utilisent encore des antivirus grand public ou des solutions sans gestion centralisée.
- Capacité de réponse réduite : sans équipe de sécurité dédiée, le temps de détection et d’intervention face à un incident est beaucoup plus long.
- Rentabilité accrue pour l’attaquant par effort fourni : avec des outils d’IA automatisant l’attaque, attaquer 1 000 PME coûte presque autant qu’attaquer une seule. Le volume compense.
- Dépendance aux outils cloud : l’adoption massive de Microsoft 365, Google Workspace et divers SaaS élargit considérablement la surface d’attaque.
Le Rapport sur les menaces cybernétiques du CCN-CERT de 2025 indiquait déjà que 60 % des incidents cyber graves en Espagne ont touché des organisations de moins de 250 employés. L’IA a démocratisé l’accès à des outils d’attaque sophistiqués : il n’est plus nécessaire d’être un État-nation pour lancer des attaques avancées.
La réponse : l’IA contre l’IA, mais formée pour la cybersécurité
La conclusion de Marko à Berlin n’est pas pessimiste, bien que réaliste : « Nous trouvons toujours le moyen de gérer une nouvelle situation ». Et la façon de gérer celle-ci est claire : utiliser l’IA dans la cyberdéfense, mais de manière moderne.
Que signifie « forme moderne » ? Il ne suffit pas d’ajouter l’étiquette « IA » à un antivirus existant. Marko parle de modèles d’IA entraînés spécifiquement avec des données de cybersécurité : des millions d’échantillons de logiciels malveillants réels, des journaux de comportement de systèmes compromis, des schémas d’attaque documentés depuis des décennies.
C’est précisément la base de l’architecture d’ESET : depuis les années quatre-vingt-dix, ESET a construit l’un des plus grands laboratoires d’analyse des menaces au monde (ESET Research), dont les données alimentent les modèles d’apprentissage automatique derrière tous les produits ESET PROTECT. Il ne s’agit pas d’une IA générique. C’est une IA entraînée sur trois décennies de menaces réelles.
Comment cela se traduit-il dans les solutions ESET pour les entreprises ?
- ESET PROTECT Entry : protection multicouche avec apprentissage automatique et analyse comportementale en temps réel. Le moteur détecte des variantes de logiciels malveillants jamais vues auparavant sur la base du comportement, et non uniquement sur les signatures connues.
- ESET PROTECT Advanced : ajoute ESET LiveGuard Advanced, le bac à sable cloud qui exécute les fichiers suspects dans un environnement isolé avant qu’ils n’atteignent l’endpoint. Particulièrement efficace contre les logiciels malveillants polymorphiques générés par l’IA.
- ESET PROTECT Complete : intègre une protection native pour Microsoft 365 (Exchange Online, SharePoint, OneDrive, Teams), le vecteur d’entrée le plus exploité en 2025-2026 pour les attaques de phishing par IA et l’injection de prompt.
Cinq mesures que votre entreprise peut prendre dès maintenant
Au-delà de la solution de sécurité, le nouveau scénario nécessite une approche plus large :
- Mettez à jour votre solution de protection des endpoints vers une incluant l’analyse comportementale et le bac à sable. Les antivirus basés exclusivement sur les signatures sont insuffisants face aux logiciels malveillants générés par l’IA.
- Protégez le courriel dans le cloud. Si vous utilisez Microsoft 365, vous avez besoin d’une couche de sécurité spécifique pour Exchange Online. Le filtre antispam natif de Microsoft n’est pas suffisant.
- Formez vos employés au phishing par IA. Les courriels de phishing générés par l’IA sont grammaticalement corrects, personnalisés avec des informations réelles issues de LinkedIn ou des réseaux sociaux, et pratiquement indistinguables des communications légitimes.
- Établissez des politiques pour l’utilisation des agents d’IA. Si votre entreprise utilise des outils avec IA intégrée (Copilot, ChatGPT Enterprise, automatisations), définissez quelles données peuvent être traitées et quelles actions peuvent être exécutées de manière autonome.
- Activez l’authentification multifactorielle (MFA) sur tous les services. 80 % des accès non autorisés aux comptes professionnels se produisent via des identifiants compromis. La MFA les bloque même lorsque le mot de passe est connu.
Foire aux questions sur l’IA et la cybersécurité d’entreprise
Pourquoi l’IA favorise-t-elle davantage les attaquants que les défenseurs ?
Selon Richard Marko, PDG d’ESET, avec l’IA, il est possible de concevoir des logiciels malveillants plus rapidement et efficacement, et de créer des systèmes autonomes capables de tester différentes stratégies d’attaque et de s’adapter. L’attaquant n’a besoin que d’un seul succès ; le défenseur doit anticiper simultanément tous les vecteurs possibles.
Qu’est-ce que l’injection de prompt et pourquoi est-elle dangereuse pour les entreprises ?
L’injection de prompt est une nouvelle forme d’attaque exploitant les agents et modèles d’IA intégrés dans des outils professionnels. Ce sont des instructions malveillantes rédigées en texte brut qui peuvent manipuler un système d’IA pour qu’il exécute des actions non autorisées : exfiltrer des données, transférer des informations ou ouvrir des accès. Elle est difficile à détecter car elle ressemble à du texte normal et peut être rédigée dans n’importe quelle langue.
Comment une entreprise peut-elle se protéger contre les cyberattaques par IA ?
En utilisant l’IA dans la cyberdéfense de manière moderne : avec des modèles entraînés spécifiquement avec des données de cybersécurité. Des solutions comme ESET PROTECT intègrent l’apprentissage automatique et l’analyse comportementale entraînés sur des décennies de menaces réelles, détectant les nouveaux logiciels malveillants que les signatures traditionnelles ne reconnaissent pas. Le bac à sable cloud (ESET LiveGuard Advanced) est particulièrement pertinent face aux nouvelles variantes générées par l’IA.
Qu’est-ce que ESET World 2026 ?
ESET World 2026 est la conférence annuelle de cybersécurité d’ESET, tenue à Berlin les 19 et 20 mai 2026. Lors de celle-ci, le PDG Richard Marko a présenté la vision de l’entreprise sur la nouvelle ère de la cybersécurité basée sur l’IA, mettant en garde contre l’asymétrie entre l’attaque et la défense avec des outils d’intelligence artificielle.
Quelle solution ESET est la plus adaptée face aux menaces par IA ?
Pour la plupart des PME espagnoles, ESET PROTECT Complete offre l’équilibre optimal : bac à sable cloud, protection de Microsoft 365, chiffrement du disque et gestion des correctifs. Pour les organisations plus exposées, ESET PROTECT Elite ajoute des capacités XDR complètes avec détection et réponse étendues.
Voulez-vous évaluer si votre entreprise est prête face au scénario actuel de menaces par IA ? Contactez-nous — en tant que distributeurs autorisés ESET en Espagne, nous offrons un diagnostic gratuit de votre environnement de sécurité actuel et vous recommandons la solution la plus adaptée, sans engagement.
Source : Richard Marko : « Il est plus facile d’utiliser la capacité de l’IA pour attaquer que pour se défendre » — La Vanguardia, 01/06/2026. Interview de Francesc Bracero, envoyé spécial à la ESET World 2026 à Berlin (19-20 mai 2026).